
Zusammenfassung
Eine KI-gestützte Zahlung kann das Screening bei der Prüfung bestehen und vor dem Commitment ihre Freigabeberechtigung verlieren. Wir spezifizieren einen Delegationsvertrag für Banken, der die aktuelle Befugnis, die gemeinsame Zahlungsobergrenze und die Kapazität geeigneter Instrumente zur Verlustdeckung prüft. Er verbucht die neue Zahlung und ihren Deckungsbedarf und schreibt den Ergebnisdatensatz im selben atomaren Zustandsübergang. Ein gepaartes Beispiel zeigt, welches autorisierte Mandat, welche angewendete Regel und welche Auswahldaten prüfende Personen zur Beurteilung der Mandatskonformität benötigen. Wir zeigen, dass der Übergang bei festen Ressourceneingaben die Zahlungsobergrenze und die Realisierbarkeit der Recovery-Deckung erhält, wenn Commitments und wirksame Widerrufe gegenüber demselben massgeblichen Zustand geordnet sind. Eine Umkehr des übermittelten Vorrangs ändert den gewählten Bearbeitungsweg in 4 von 32 unterschiedlichen Verhaltenskombinationen, die 96 von 576 gekennzeichneten Kontexten entsprechen. Das Ausführungssystem folgt in allen diesen Fällen der übermittelten Regel. Die Wiederverwendung eines früheren Zustands lässt 23 Freigaben in 123 von der Referenz blockierten Abläufen zu. Das Pooling von Recovery-Kapazität lässt 69 nicht realisierbare Konfigurationen in einem Raster mit 576 Konfigurationen zu. Beide Implementierungen mit Prüfung des aktuellen Zustands stimmen in allen 144 Commitment-Verläufen und 624 nebenläufigen Abläufen mit der Referenz überein. Der Retention-Test rekonstruiert fünf spezifizierte Ergebnisfelder aus jedem der 47 vollständigen Datensätze. Fünfzehn Befragungsantworten flossen in die Anforderungen für die Auflösung von Holds und den Umgang mit ungewissen Übermittlungen ein. Ein Versicherungsbeispiel veranschaulicht die Weiterleitung nach einem negativen Deckungsbefund.
Einleitung
Eine KI-gestützte Zahlung kann das Screening bei der Prüfung bestehen und vor dem internen Commitment ihre Freigabeberechtigung verlieren. In Abbildung 1 bleibt die frühere Beurteilung auch nach dem Widerruf des Mandats korrekt. Beim Commitment hält die Prüfung des aktuellen Zustands die Zahlung zurück. Eine Prüfung, die sich auf den früheren Zustand stützt, lässt sie zu. Allein aus der Beurteilung lässt sich für prüfende Personen weder die Entscheidung des Instituts noch dessen damalige Befugnis ableiten.
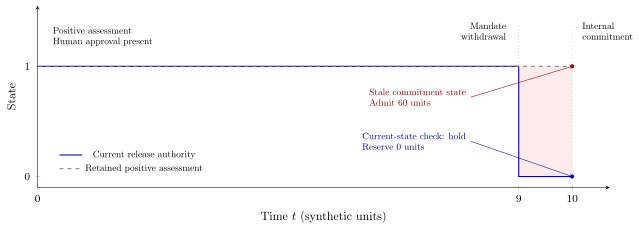
Ein Ausführungssystem kann auch eine fehlerhaft übermittelte Anweisung genau befolgen. Zwei Zahlungen, die bei der Prüfung jeweils innerhalb des verfügbaren Limits liegen, können es zusammen überschreiten. Für das Institut stellt sich die Frage, welche Bearbeitungsregel angewendet wurde, ob sie dem autorisierten Mandat entsprach und ob die Zahlung die Commitment-Bedingungen erfüllte. Jede Frage erfordert Nachweise aus einer anderen Phase des Workflows.
Das frühere Modell für die Vermögensverwaltung prüft vor der Ausgabe einer Empfehlung erneut die aktuellen Nachweise und die versionsgebundene Genehmigung (Kurz et al. 2026). Die Zulassung einer Zahlung beansprucht zudem Kapazität, die auch anderen Anfragen zur Verfügung steht. Wir erweitern das Modell um eine gemeinsame Zahlungsobergrenze und um eine Prüfung, ob geeignete Recovery-Instrumente die ausstehenden und hinzukommenden Verluste in jedem festgelegten Szenario decken können. Die Bank prüft die aktuelle Befugnis, verbucht die neue Zahlung und ihren Deckungsbedarf und protokolliert das Ergebnis in einem einzigen internen Zustandsübergang. Wir untersuchen diesen Delegationsvertrag anhand eines Arguments zur Erhaltung der Bedingungen und deterministischer Fälle. Eine formative Befragung floss in die Anforderungen für zurückgehaltene Zahlungen und ungewisse Übermittlungen ein.
Die Bank kann die Beurteilung delegieren und weiterhin darüber bestimmen, ob sie die vorgeschlagene Zahlung zulässt. Abbildung 2 ordnet den KI-Vorschlag und die Befugnisse der zuständigen Mitarbeitenden in den institutionellen Workflow ein. Beides fliesst in die Commitment-Entscheidung ein, die den nächsten Bearbeitungsschritt bestimmt.
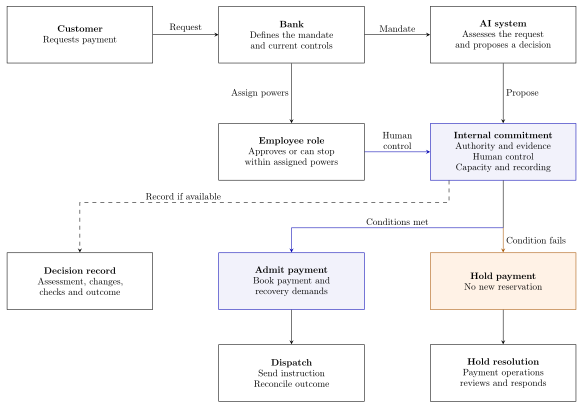
Auch eine zurückgehaltene Zahlung muss überprüft werden, und die Kundschaft braucht eine Rückmeldung. Wenn die Protokollierung verfügbar ist, bildet der Ergebnisdatensatz die Grundlage dafür, dass der Zahlungsbetrieb den Hold prüft und über die nächste zulässige Massnahme entscheidet.
Institutionelles Delegationsmodell
Gemäss der Typologie der Identity Assurance delegiert das Institut begrenzte Entscheidungen an die Maschine und weist einer von einer natürlichen Person ausgeübten Rolle Genehmigungs- oder Stoppbefugnisse zu (Kurz 2026b). Die Anweisung der Kundschaft, die Kontrollbefugnis des Instituts und der Runtime-Zugriff beruhen auf unterschiedlichen Grundlagen. Auch in der Versicherung ist der Leistungsanspruch von der delegierten Bearbeitungsbefugnis zu unterscheiden. Abbildung 2 verknüpft diese Zuweisungen mit dem Commitment und der Auflösung eines Holds. Die Zurechnung erfasst Befugnis und Verhalten. Die Haftung richtet sich nach dem anwendbaren Recht und den vertraglichen Pflichten.
Eine Handlung benennt die Anfrage , die Entscheidungsklasse , das Objekt , die betroffene Partei und den Betrag . Das Mandat bindet die Beteiligten, die zulässigen Handlungen und die betroffenen Parteien an einen Gültigkeitszeitraum, die Richtlinie , die Konfiguration , die Regeln für Exposition und Recovery sowie die Entscheidungsspezifikation . Alle entscheidungsrelevanten Referenzen sind versioniert. Die Spezifikation enthält eine endliche Menge von Bearbeitungswegen , verbindliche Bedingungen und eine reflexive, transitive Präferenzrelation . Im Nachweiszustand ist die Auswahl auf zulässige Wege beschränkt:
Sei die autorisierte Spezifikation und ihre institutionelle Übermittlung. Für eine feste Anfrage, einen festen Nachweiszustand und eine feste Regel für Gleichstände vergleicht die Ausführungstreue mit . Die Mandatskonformität vergleicht den ausgeführten Weg mit und prüft die ursprünglich verbindlichen Bedingungen. Beide Vergleiche setzen die autorisierte Spezifikation des Instituts voraus.
Betrachten wir eine Zahlung von 60 Einheiten mit einer ungeklärten Voraussetzung. Eine Schnellprüfung kostet zwei Zeiteinheiten und vier Aufwandseinheiten. Eine Klärung kostet sechs Zeiteinheiten und eine Aufwandseinheit. Sind beide Wege verfügbar und liegt die Frist bei acht Zeiteinheiten, wählt ein Mandat mit Vorrang für die Kundschaft die Schnellprüfung, ein Mandat mit Vorrang für das Institut die Klärung. In zwei betrachteten Abläufen erhält das Ausführungssystem eine Regel mit Vorrang für das Institut und wählt die Klärung. Im ersten Ablauf hat das Institut diesen Vorrang vor der Beurteilung autorisiert. Im zweiten wurde ein autorisierter Vorrang für die Kundschaft bei der Übermittlung geändert. In beiden Abläufen liefert die Klärung zum Zeitpunkt 6 einen positiven Nachweis. Die Genehmigung wird zum Zeitpunkt 7 erneuert, und das Commitment folgt zum Zeitpunkt 10 mit aktueller Befugnis und ausreichender Recovery-Kapazität. Ein Transaktionsdatensatz mit Betrag, Commitment-Zeitpunkt und Bearbeitungsentscheid ist in beiden Abläufen identisch. Anhand von Anfrage, Auswahldaten und angewendeter Regel können prüfende Personen in beiden Fällen die Ausführungstreue feststellen. Für ein Urteil über die Mandatskonformität benötigen sie zusätzlich den bei der Beurteilung geltenden autorisierten Vorrang und den Nachweis allfälliger genehmigter Änderungen.
Jede folgenreiche Handlung muss auch die aktuellen Commitment-Bedingungen erfüllen. Die Identitätsbedingung verlangt handlungsspezifische Bestätigungen für das Institut, die zuständige Person und die zugeordnete Maschine. Der Geltungsbereich prüft delegierte Befugnisse, betroffene Parteien, Gültigkeit und Limiten. prüft den Bearbeitungsentscheid anhand der Richtlinie. prüft die erforderlichen Nachweise für die Voraussetzungen und den Umgang mit Nachweislücken. Noch ungeklärte wesentliche Voraussetzungen erfordern je nach Vorgabe Klärung, Hold oder Weiterleitung. Herkunft und epistemischer Status bleiben bei der Übergabe der Nachweise erhalten. Die Konfigurationsbedingung prüft das im Mandat gebundene Modell, die Tools, die Prompts und die geltenden Regeln. bezeichnet einen wirksamen Widerruf. Das vorgeschriebene Screening, seine Gültigkeit und die Änderungen, die eine erneute Prüfung erfordern, hängen vom jeweiligen Dienst ab.
Die menschliche Kontrolle richtet sich nach dem im Mandat zugewiesenen Modus . Die autonome Berechtigung ist . Das Genehmigungstoken muss aktuell sein und an Handlung, Mandat, Richtlinie, Konfiguration und Entscheidungszustand gebunden sein. Beim Monitoring verlangt eine aktuelle Stoppbefugnis, verfügbare Mitarbeitende und ausreichende Informationen. Mit dem Ereigniszeitpunkt , dem Commitment-Zeitpunkt und der gesamten Latenz für Erkennung, Benachrichtigung, Beurteilung und Stopp gilt:
Die Recovery-Bedingung verlangt für bestehende und vorgeschlagene Expositionen in jedem deklarierten Szenario eine zulässige Allokation. Dabei sei der Verlust der Exposition , die Kapazität des Instruments und der Indikator dafür, ob das Instrument den Verlust decken kann und dafür zugänglich ist. Für jedes erfordert die Zulassung:
Szenariospezifische Zuteilungen setzen voraus, dass das Institut die Szenarien unterscheiden kann, bevor die betreffenden Zuteilungen verbindlich werden. Angenommen, ein Instrument kann eine von zwei begünstigten Parteien decken, muss diese aber benennen, bevor klar ist, welche Partei einen Verlust erleidet. Jedes Szenario für sich kann abdeckbar sein, obwohl keine der beiden Benennungen beide Szenarien abdeckt. Bei Instrumenten mit solchen Fristen muss die Zulassungsprüfung zusätzlich verlangen, dass Zuteilungen, die zu einer Frist fällig werden, in den zu diesem Zeitpunkt noch nicht unterscheidbaren Szenarien übereinstimmen.
Mit der Verfügbarkeit der Protokollierung verbindet das Gate die Bedingungen wie folgt:
Beim Commitment wird das Gate anhand des kohärenten, massgeblichen Zustands einschliesslich seiner Zeitreferenz geprüft. Der Bedarf wird im selben Übergang wie der Ergebnisdatensatz verbucht. Dabei bezeichnen die Zahlungsobergrenze, die bisherige Beanspruchung, die Zuordnung der zugelassenen Verluste, den Ergebnisdatensatz und die im resultierenden Zustand gespeicherten Datensätze. Bei einem erfolgreichen Commitment gilt:
Eine günstige Beurteilung stützt einen Freigabevorschlag. Vor dem Commitment kann die Befugnis widerrufen werden, ein Nachweis kann ablaufen oder eine andere Zahlung kann gemeinsame Kapazität beanspruchen. Abbildung 3 zeigt, wie das Gate in Gl. 4 anhand der beim Commitment geltenden Bedingungen über die Zulässigkeit des Vorschlags entscheidet.
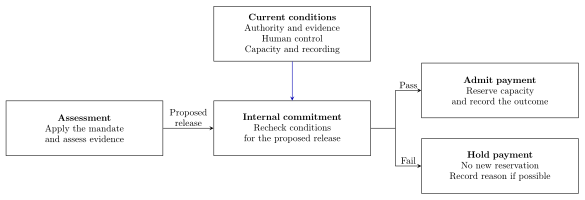
Schlägt eine Prüfung fehl, bleibt die vorgeschlagene Zahlung ohne neue Reservierung im Hold. Ist die Protokollierung verfügbar, hält der Ergebnisdatensatz zu jeder Prüfung den Grund und den Verweis auf den Nachweis fest. Bei der Zulassung verhindern die Kapazitätsprüfung und die Verbuchung des Bedarfs im selben Zustandsübergang, dass eine konkurrierende Zahlung die Kapazität zwischen den beiden Operationen beansprucht.
Proposition 1. Es sei vorausgesetzt, dass jede Handlung im Rahmen des Vertrags das interne Commitment-Gate durchläuft. Commitments und wirksame Ungültigerklärungen sind gegenüber demselben massgeblichen Zustand in einer Reihenfolge linearisierbar, die den zeitlichen Vorrang wahrt. Gate-Prüfung, Bedarfsverbuchung und Erstellung des Datensatzes erfolgen innerhalb jedes Commitments atomar. Jedes erfolgreiche Commitment, das Gl. 4 und Gl. 5 erfüllt, verfügt über eine aktuelle Befugnis und einen zugehörigen Ergebnisdatensatz. Ein vor dem Commitment eingeordneter wirksamer Widerruf verhindert die Zulassung auf Grundlage dieser Befugnis. Anfänglich eingehaltene Zahlungslimiten bleiben bei festen Obergrenzen und nichtnegativen Beträgen eingehalten. Ausgehend von einem realisierbaren Zustand bleibt die Recovery-Deckung über alle Zulassungen hinweg realisierbar, sofern Verluste, Kapazitäten und Eignung unverändert bleiben, zugelassener Bedarf bestehen bleibt und Zuteilungen neu geordnet werden dürfen.
Beweis. Man ordne die Commitments und wirksamen Ungültigerklärungen nach ihren Linearisierungspunkten. Jedes Gate berücksichtigt frühere Commitments und Ungültigerklärungen einschliesslich wirksamer Widerrufe. Die Aktualisierung der Zahlungsbeanspruchung wahrt die Obergrenze per Induktion. Bei der Recovery-Zulassung wird für jedes Szenario eine Allokation für bestehende und hinzukommende Verluste bestimmt. Die Verbuchung erhält diese Bedarfsmenge. Unter den festen Annahmen belegen dieselben Allokationen somit die Realisierbarkeit im resultierenden Zustand. Die atomare Aktualisierung schreibt zu jeder erfolgreichen Verbuchung einen Ergebnisdatensatz. ◻
Der Vertrag verlangt einen Ergebnisdatensatz, der die Anfrage und die Beteiligten mit der autorisierten und der angewendeten Spezifikation, den Richtlinien- und Konfigurationsversionen sowie dem beurteilten Vorgehen verknüpft. Der Datensatz identifiziert die bei der Auswahl verfügbaren Alternativen und Nachweise und begründet den gewählten Weg. Beim Commitment hält er die Gründe der Gate-Entscheidung, die Reihenfolge relevanter Änderungen und die zugleich mit der Freigabe oder dem Hold reservierten Ressourcen fest. Weicht der Wirksamkeitszeitpunkt eines Ereignisses vom Zeitpunkt seiner Erfassung ab, sind beide für die Rekonstruktion des Zustands nötig. Nachweisverweise müssen zu abrufbaren Inhalten führen. Signaturmaterial sowie Regeln zu Aufbewahrung und Zugriff bestimmen, wie diese Nachweise geprüft und verwendet werden können.
Das interne Commitment lässt die Zahlung zu und verbucht den zugehörigen Bedarf. Der Versand ist der anschliessende Versuch, die Anweisung zu übermitteln. Das Institut muss für wartende, automatisierte und manuelle Abläufe dauerhafte Nachweise vor dem Versand verlangen und Versand, Eingangsbestätigung und Abgleich mit derselben Anfrage verknüpfen. Eine verspätete Bestätigung kann sich auf ein gültiges Commitment vor dem Widerruf beziehen. Die Analyse einer Freigabe nach einem Widerruf braucht daher die Reihenfolge von Widerruf und Commitment sowie Nachweise zu Versand und Wirkung. Die Servicerichtlinie muss festlegen, ob vor einem noch ausstehenden Versand die Befugnis erneut geprüft werden muss. Stabile Anfragekennungen und gebundene Idempotenzschlüssel müssen eine einmalige Beanspruchung unterstützen. Bei ungewisser Übermittlung hält das Institut die Exposition aufrecht, bis der Abgleich klärt, ob ein erneuter Versand oder die Aufhebung der Reservierung zulässig ist. Ändern sich Kapazität oder Eignung, müssen bestehende Verpflichtungen und weitere Zulassungen neu beurteilt werden.
Für einen Hold werden eine zuständige Rolle und eine Stellvertretung, die nächste zulässige Massnahme, Fristen für Prüfung und Rückmeldung an die Kundschaft sowie eine an Annahmeschlusszeiten orientierte Eskalation festgelegt. Zur Auflösung können Nachweise eingeholt, Genehmigungen erneuert, Anweisungen abgelehnt oder eine Freigabe über dasselbe Gate vorgeschlagen werden. Das Mandat legt fest, ob sensible Fälle eine unabhängige Prüfung erfordern. Ein Timeout eskaliert den Fall, ohne eine Freigabebefugnis zu erteilen oder eine ausstehende Exposition aufzuheben. Diese betrieblichen Anforderungen erweitern den evaluierten Zustandsübergang auf ungeklärte Zustände im Zahlungsbetrieb.
Methoden
Wir evaluierten die Spezifikation anhand deterministischer, endlicher Versuchsdesigns, die auf einem durch die Praxis mitgeprägten Zahlungsworkflow beruhen. Regeln, Bearbeitungswege, Verlustszenarien und Zeitpunkte sind konstruierte Eingaben. Bei der Beurteilung stützen verifizierte günstige Nachweise einen Genehmigungsentscheid. Verifizierte ungünstige Nachweise erfordern eine Ablehnung. Fehlende, bestrittene oder lediglich angenommene Nachweise müssen geklärt werden. Im Beispiel der Schadenbearbeitung wird ein negativer Deckungsbefund weitergeleitet. Die Umsetzung oder Mitteilung eines Bearbeitungsentscheids erfordert die jeweilige handlungsspezifische Befugnis.
Das Basisszenario verwendet eine Zahlung von 60 Einheiten, eine bisherige Beanspruchung von 20 und eine Obergrenze von 100. Eine Schwelle von 50 für die autonome Bearbeitung weist die Zahlung dem Genehmigungsmodus zu. Die Beurteilung erfolgt zum Zeitpunkt null, das Commitment zum Zeitpunkt 10. Gleichzeitige Ungültigerklärungen werden vor dem Commitment eingeordnet. Synthetische Einheiten und Uhren isolieren die Grenzen der Reihenfolge und der Berechnungen. Tabelle 1 zeigt, was die Experimente prüfen und was eine Annahme zur Implementierung oder zum Einsatzbereich bleibt.
| Anforderung | Evaluierter Mechanismus | Ausserhalb der Evaluation |
|---|---|---|
| Entscheidungsspezifikation | Ordinale Auswahl, Änderungen bei der Übermittlung | Eignung des Mandats, kalibrierte Präferenzen |
| Aktuelle Befugnis und Nachweislage | Geordnete Ungültigerklärung, Abschluss der Nachweisbeschaffung und Ablauf der Gültigkeit | Identity Assurance, Gültigkeit externer Quellen |
| Menschliche Kontrolle | Versionsgebundene Genehmigung, deklarierte Monitoring-Budgets | Authentizität der Token, Leistung der Mitarbeitenden |
| Gemeinsame finanzielle Kapazität | Zahlungsverbuchung, zulässige Verlustallokation | Kalibrierung von Verlusten, rechtliche Wirksamkeit von Recovery |
| Ergebnisnachweise | Rekonstruktion von fünf Zielfeldern aus Datensätzen | Dauerhafte Erfassung, Aufbewahrung, Interpretation durch prüfende Personen |
| Betriebliche Auflösung | Nur Anforderungen an den Dienst | Arbeitsabläufe der Mitarbeitenden, verteilte Durchsetzung, externer Abgleich |
Vier Bearbeitungswege haben Zeit- und Aufwandspaare: für die direkte Bearbeitung, für die Schnellprüfung, für die Klärung mit anschliessender Prüfung durch das Institut und für die Fachprüfung. Die Zulässigkeit setzt Verfügbarkeit und Einhaltung der Zeitgrenze voraus. Die direkte Bearbeitung erfordert verifizierte Nachweise. Wege zur Beschaffung von Nachweisen kommen bei ungeklärten Voraussetzungen zum Einsatz. Ein feststehender Befund wird direkt bearbeitet. Ist dieser Weg nicht verfügbar, greift ein Ausnahmeverfahren. Bei Vorrang für die Kundschaft minimiert die Auswahl lexikografisch Verzögerung, Aufwand und einen festen Rang für Gleichstände. Bei Vorrang für das Institut werden die ersten beiden Prioritäten vertauscht. Diese Bewertungen der Folgen für die Dienstleistung sind vorgegeben.
Das Auswahl-Design kombiniert zwei Workflow-Bezeichnungen, sechs Zustände der Voraussetzungen, zwei Prioritäten, vier Verfügbarkeitsmuster, Zeitgrenzen von drei und acht Einheiten und drei mögliche spätere Antworten zur Nachweislage. Daraus entstehen 576 gekennzeichnete Kontexte. Die Verfügbarkeitsmuster lassen alle Wege zu, schliessen die Schnellprüfung aus, erlauben nur die Fachprüfung oder lassen keinen Weg zu. Verifizierte positive und negative Voraussetzungen bilden eine Klasse der Anwendbarkeit, vier ungeklärte Zustände eine andere. Das Design enthält 32 unterschiedliche Verhaltenskombinationen. Workflow-Bezeichnungen und spätere Antworten wiederholen diese, um zu prüfen, ob die Auswahl zum Auswahlzeitpunkt noch unverfügbare Informationen ausser Acht lässt.
Vier Übermittlungsbedingungen erhalten das ursprüngliche Mandat, kehren seinen Vorrang um, lassen die Zeitgrenze weg oder lassen die Nachweisanforderung für die direkte Bearbeitung weg. Eine prädikatsbasierte Auswahl, eine gleichwertige prozedurale Auswahl und eine Ablation ohne diese Beschränkungen ergeben 6912 Auswahlzeilen. Die Referenz evaluiert die ursprüngliche und die übermittelte Spezifikation separat. Das unbeschränkte Ausführungssystem ordnet die Wege, ohne nach Zeitgrenze oder Nachweislage zu filtern. Abweichungen bei der Wegwahl und Verstösse gegen Bedingungen werden gegenüber beiden Spezifikationen bewertet.
Acht Workflow-Kontexte kombiniert mit 18 gezielten Varianten ergeben 144 Commitment-Verläufe pro Ausführungssystem. Die Kontexte umfassen Zahlungen und Schadenfälle mit Nachweisen, ungeklärte Voraussetzungen mit positiven, ungünstigen oder angenommenen Antworten sowie feststehende ungünstige Befunde. Die Varianten ändern Befugnis, Aufsichtsbefugnis, Konfiguration, Gültigkeit der Nachweise, Protokollierung, Zahlungskapazität oder Eignung für Recovery. Weitere Varianten betreffen Genehmigung, Monitoring und den Abschluss des Bearbeitungswegs. Widerrufe zu den Zeitpunkten neun, 10 und 11 prüfen die Commitment-Grenze.
Die Python-Evaluation hält beim Vergleich der Ausführungsmethoden die Falleingaben konstant. Abbildung 4 zeigt den Vergleich mit der separat implementierten Referenz und wie die Fälle mit fest vorgegebenen Sollwerten Datensätze für den Retention-Test liefern.
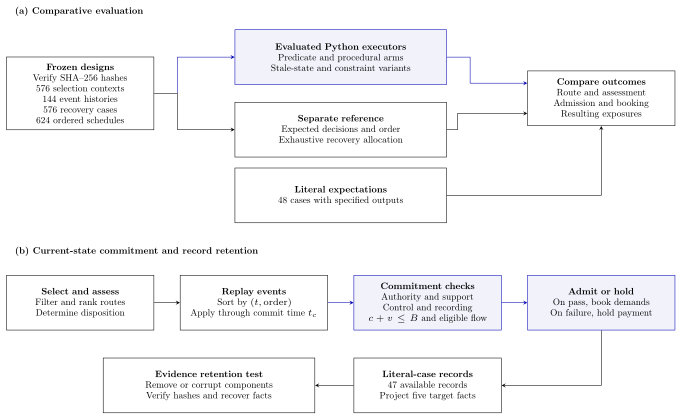
Die getrennte Bewertung der Phasen kann einen Fehler bei der Wegwahl aufdecken, auch wenn die endgültige Zulassung mit der Referenz übereinstimmt. Der Retention-Test prüft die für jede Tatsache verfügbaren Nachweise. Fehlt eine Komponente oder schlägt die Integritätsprüfung fehl, sind die durch diese Komponente gestützten Tatsachen nicht verfügbar.
Der Abschluss der Nachweisbeschaffung legt die für den Fall vorgegebene Antwort offen und aktualisiert die Entscheidungsversion vor ausdrücklich angesetzten gleichzeitigen Updates. Bis zum Abschluss bleibt die Beurteilung im Hold. Genehmigungstoken binden Anfrage, Mandat, Richtlinie, Betrag, Konfiguration und Entscheidungsversion und haben einen Ablaufzeitpunkt. Eine frühere Genehmigung verliert nach einer wesentlichen Änderung ihre Gültigkeit. Beide Ausführungssysteme mit Live-Kontrollen prüfen die aktuellen Bedingungen erneut. Die Ablation mit veraltetem Zustand verwendet den Snapshot beim Abschluss des Bearbeitungswegs und die geplante Commitment-Zeit. Die unbeschränkte Auswahl behält die Live-Commitment-Prüfungen bei. Monitoring-Budgets von drei, vier und fünf Einheiten werden mit einem Interventionsfenster von vier Einheiten verglichen.
Für Recovery werden im Normal- und Stressszenario Verluste von für die bestehende und für die vorgeschlagene Exposition angenommen. Eine allgemeine Kapazität von sechs Einheiten kann für jeden der beiden Verluste eingesetzt werden. Beschränkte Kapazität von vier Einheiten deckt nur den bestehenden Verlust. Die Engine verknüpft jedes Instrument mit den Expositionen, die es decken kann, und prüft mit einer Breitensuche nach augmentierenden Pfaden (Edmonds and Karp 1972, sec. 1.2), ob der Fluss jeden Verlust abdeckt. Die Referenz zählt die Allokationen unabhängig davon vollständig auf. Ein Raster mit 576 Konfigurationen variiert bestehende und vorgeschlagene Verluste über , beide Kapazitäten über und vier Mengen zulässiger Zuordnungen für das beschränkte Instrument. Die Ablation mit gepoolter Kapazität vergleicht den Gesamtverlust mit der Gesamtkapazität, ohne die Eignung zu berücksichtigen.
Die nebenläufige Zulassung verwendet zwei Vorschläge zu je 40 Einheiten, eine anfängliche Zahlungsbeanspruchung von null, Zahlungsobergrenzen von 70 oder 100 und eine allgemeine Recovery-Kapazität von acht oder 12 bei einer beschränkten Kapazität von vier. Die Verluste folgen dem Basisszenario. Sechs kausale Reihenfolgen ohne Ereignis und je 30 mit jedem der fünf Ereignisse ergeben bei vier Kapazitätseinstellungen 624 Abläufe. Jede Prüfung liegt vor ihrem Commitment. Alle Operationen erfolgen zum Zeitpunkt 10 in expliziter Reihenfolge. Ereignisse widerrufen Befugnisse, lassen Nachweise ablaufen, deaktivieren die Protokollierung, senken die Zahlungsobergrenze auf 30 oder reduzieren die allgemeine Recovery-Kapazität auf null. Die Referenz berechnet die Zulassung erneut und behält früheren Bedarf bei. Beim Caching der Ressourcenprüfungen werden die übrigen Gate-Prüfungen aktualisiert. Beim Caching des gesamten Gates bleibt das vollständige frühere Ergebnis bestehen. Für die Nebenläufigkeit gilt der Automatikmodus. Die zeitliche Reihenfolge von Genehmigungen wird in Abläufen mit einzelnen Anfragen geprüft.
Achtundvierzig Fälle geben den gewählten Bearbeitungsweg, die Beurteilung, die Freigabe, die endgültige Routing-Kategorie und die Zahlungsreservierung als Sollwerte vor. Beide Ausführungssysteme mit Live-Kontrollen und die Referenz werden mit diesen Erwartungen verglichen.
We used Codex (Astra 6.2) and Claude Code (Fable 5.1) to test whether the Python implementation reproduced the specified outcomes for route selection, assessment, release decisions, final routing and payment reservations. Siebenundvierzig Fälle erzeugen einen Datensatz. Ist die Protokollierung nicht verfügbar, resultiert ein Hold ohne Datensatz. Die Retention-Tests projizieren Datensätze der vollständigen Methode in Komponenten für Auswahl, Beurteilung und Commitment, die ein, ein und drei Zielfelder beitragen. Die Bedingungen entfernen jeweils eine Komponente, verändern die Commitment-Bytes bei unverändertem Hash oder entfernen alle Inhalte. Ein nachweislich nicht vorhandener Wert gilt als gültige Antwort. Für nicht verfügbare Nachweise gibt es eine eigene Kennzeichnung.
Nicht autorisierte Freigaben werden unter den von der Referenz blockierten Abläufen gezählt, fehlerhafte Blockierungen unter den von der Referenz zugelassenen. Für Auswahl, Beurteilung, endgültiges Routing und Recovery-Verbuchung gibt es separate Fehlerzahlen. Bei Nebenläufigkeit werden Abweichungen in der Reihenfolge zugelassener Vorschläge getrennt von Überschreitungen der Zahlungsobergrenze und einer nicht realisierbaren Recovery-Deckung im Endzustand bewertet. Eine spätere Kapazitätsreduktion kann nach einer gültigen Zulassung eine Unterdeckung verursachen. Der Retention-Test bewertet korrekte Zielfelder, vollständige Datensätze mit fünf Zielfeldern, korrekt erkannte nicht verfügbare Zielfelder und fälschlich gemeldete Lücken.
Ergänzungsmaterial S2 enthält die Berechnungsmaterialien und das Reproduktionsverfahren. Prüfsummen bestätigen vor der Ausführung, dass Protokoll, Code, Testfälle und Eingaben der evaluierten Version entsprechen. Die berichteten aggregierten Werte werden unabhängig aus den vollständigen Berechnungsergebnissen neu berechnet. Die Referenz importiert keinen evaluierten Entscheidungscode. Beide Ausführungssysteme mit Live-Kontrollen verwenden gemeinsame, offengelegte Routinen für Zustand, Rangfolge, Allokation und Datensätze. Die aus der Befragung abgeleiteten betrieblichen Präzisierungen lassen die evaluierte Implementierung unverändert.
Eine Onlinebefragung zu einer zurückgehaltenen Zahlung ergab 15 Antworten. Im Szenario widerruft die Bank nach der Erkennung ungewöhnlicher Aktivitäten die Freigabeberechtigung des KI-Agenten. Der Zahlungsbetrieb prüft den daraus folgenden Hold und entscheidet über den nächsten zulässigen Schritt. Wir legten die deskriptive Auswertung nach der Datenerhebung fest. Wir fassten jedes der acht Items mit Skalenankern von 0 bis 100 separat zusammen und zählten Wünsche nach ausführlicheren Erläuterungen. Die Kommentare flossen in die Anforderungen an Hold-Auflösung und Übermittlung ein. Ergänzungsmaterial S1 enthält den verfügbaren Wortlaut der Fragen, die Skalenanker, die Verteilungen und die Änderungen als Reaktion auf die Rückmeldungen.
Ergebnisse
Die prädikatsbasierte und die prozedurale Auswahl stimmen in allen 576 Kontexten mit unverfälschter Übermittlung mit dem ursprünglichen und dem übermittelten Bearbeitungsweg überein. Eine Umkehr des Vorrangs ändert 96 Entscheidungen bei unveränderter Ausführungstreue. Das Weglassen der Zeitgrenze oder der Nachweisanforderung für die direkte Bearbeitung führt zu 120 beziehungsweise 192 Verstössen gegen ursprüngliche Bedingungen (Tabelle 2). Bei unverfälschter Übermittlung wählt die unbeschränkte Auswahl in 240 Kontexten einen unzulässigen Weg.
| Übermittelte Spezifikation | Abweichungen vom ursprünglichen Weg | Abweichungen vom übermittelten Weg | Verstösse gegen ursprüngliche Bedingungen |
|---|---|---|---|
| Unverfälschte Übermittlung | 0 | 0 | 0 |
| Vorrang umgekehrt | 96 | 0 | 0 |
| Zeitgrenze weggelassen | 120 | 0 | 120 |
| Nachweisanforderung für direkte Bearbeitung weggelassen | 192 | 0 | 192 |
Die Referenz erlaubt die Freigabe in 21 Commitment-Verläufen und blockiert sie in 123. Beide Ausführungssysteme, die den aktuellen Zustand erneut prüfen, stimmen bei allen Referenzergebnissen, Recovery-Verbuchungen und Expositionszuordnungen überein. Jedes erzeugt 136 Datensätze. In acht Verläufen ist keine Protokollierung verfügbar. Ein veralteter Commitment-Zustand führt zu 23 nicht autorisierten Freigaben und einer fehlerhaften Blockierung. Bei unbeschränkter Auswahl treten Beurteilungsfehler und drei fehlerhafte Blockierungen auf, obwohl die Prüfung des aktuellen Zustands nicht autorisierte Freigaben verhindert (Tabelle 3). In allen 48 Fällen mit fest vorgegebenen Sollwerten stimmen die beiden Ausführungssysteme und die Referenz mit den Sollwerten überein. Dazu gehören Fälle mit ungültig gewordener und erneuerter Genehmigung nach Änderungen der Nachweislage.
| Ausführungssystem | Auswahlfehler | Beurteilungsfehler | Nicht autorisierte Freigaben | Fehlerhafte Blockierungen | Fehler im endgültigen Routing |
|---|---|---|---|---|---|
| Vollständige Kontrollen | 0 | 0 | 0 | 0 | 0 |
| Gleichwertige prozedurale Kontrollen | 0 | 0 | 0 | 0 | 0 |
| Veralteter Commitment-Zustand | 0 | 0 | 23 | 1 | 24 |
| Unbeschränkte Auswahl | 51 | 34 | 0 | 3 | 34 |
Die exakte Flussberechnung unter Berücksichtigung der Eignung stimmt in allen 576 Recovery-Konfigurationen mit der vollständigen Aufzählung der Allokationen überein. Das Pooling der Kapazität lässt 69 nicht realisierbare Konfigurationen zu und weist keine Konfiguration fälschlich ab.
Beide Implementierungen mit Zulassung auf Grundlage des aktuellen Zustands stimmen in allen 624 Abläufen mit der Referenzreihenfolge überein. Caching der Ressourcenprüfungen ergibt 188 Abweichungen, Caching des gesamten Gates 362. Beide weichen in 12 der 24 Abläufe ohne Ereignis von der Referenz ab. Kapazitätsreduktionen führen auch bei Zulassung auf Grundlage des aktuellen Zustands in 56 Abläufen zur Überschreitung der Zahlungsobergrenze und in 56 zu einer nicht realisierbaren Recovery-Deckung im Endzustand. Tabelle 4 trennt Zulassungsfehler von solchen Unterdeckungen im Endzustand.
| Ausführungssystem | Abweichungen bei der Zulassung | Überschreitung der Zahlungsobergrenze im Endzustand | Nicht realisierbare Recovery-Deckung im Endzustand |
|---|---|---|---|
| Vollständige Kontrollen | 0 | 56 | 56 |
| Gleichwertige prozedurale Kontrollen | 0 | 56 | 56 |
| Ressourcenprüfungen aus dem Cache | 188 | 152 | 152 |
| Gesamtes Gate aus dem Cache | 362 | 200 | 200 |
Bei vollständiger Aufbewahrung lassen sich alle 235 Zielfelder aus 47 Datensätzen rekonstruieren. Unter jeder Bedingung mit entfernten oder veränderten Inhalten gibt es keinen vollständigen Datensatz mit fünf Zielfeldern. Alle erwarteten nicht verfügbaren Zielfelder werden erkannt und keine Lücken fälschlich gemeldet (Tabelle 5).
| Retention-Bedingung | Korrekte Zielfelder / 235 | Vollständige Datensätze / 47 | Erkannte nicht verfügbare Zielfelder |
|---|---|---|---|
| Vollständige Aufbewahrung | 235 | 47 | 0 |
| Auswahl fehlt | 188 | 0 | 47 |
| Beurteilung fehlt | 188 | 0 | 47 |
| Commitment fehlt | 94 | 0 | 141 |
| Commitment-Daten verändert | 94 | 0 | 141 |
| Alle Inhalte fehlen | 0 | 0 | 235 |
Die Onlinebefragung ergab Medianwerte von 90/100 für Nützlichkeit und Eignung der Widerrufskontrolle, 72 für die erwartete Benutzerfreundlichkeit für Mitarbeitende und 65 für den erforderlichen Implementierungsaufwand. In allen 15 Antworten wurden ausführlichere Erläuterungen zu gemeinsamen Ressourcen, Verlustdeckung und Kundenkommunikation oder Fristen gewünscht. In zwölf Antworten wurde um mehr Details zu Protokollierungsfehlern gebeten. Diese Ergebnisse flossen in die Anforderungen an die Auflösung von Holds und den Lebenszyklus der Reservierungen ein. Neun Antworten liessen die Frage zur aktuellen Praxis unbeantwortet. Die vollständigen Verteilungen und der Umgang mit den Kommentaren sind in Ergänzungsmaterial S1 dokumentiert.
Diskussion und Grenzen
Die Fälle mit umgekehrtem Vorrang zeigen, warum eine korrekte Commitment-Entscheidung die Mandatskonformität allein nicht belegt. Prüfende Personen können den gewählten Weg anhand der angewendeten Regel reproduzieren, auch wenn die autorisierte Regel einen anderen Weg gewählt hätte. Im gepaarten Zahlungsbeispiel lässt sich die Mandatskonformität aus den Transaktionsfeldern allein nicht bestimmen. Massgeblich ist der bei der Beurteilung geltende autorisierte Vorrang, verknüpft mit der angewendeten Regel und den Eingaben der Auswahl. Dieselben Nachweise genügen, wenn eine prozedurale Implementierung sie aufbewahrt. Das Beispiel zeigt dies für die genannten Datensatzfelder und die vorgegebenen Tatsachen.
Prüfungen des aktuellen Zustands verhindern nicht autorisierte Freigaben in den Abläufen mit unbeschränkter Auswahl, in denen Beurteilungsfehler und unnötige Blockierungen bestehen bleiben. Um diese Fehler zu beheben, muss die Wegwahl korrigiert werden. Bei veraltetem Zustand ist eine andere Korrektur nötig, weil sich die tragenden Bedingungen vor dem Commitment ändern. Die prädikatsbasierte und die prozedurale Implementierung stimmen bei gleichen Anforderungen und mehreren gemeinsamen Routinen mit der Referenz überein. Der Vergleich prüft, ob beide die spezifizierten Bedingungen durchsetzen. Er misst weder ihre relative Leistung noch deckt er Fehler auf, die in der gemeinsamen Spezifikation liegen.
Zwei Vorschläge über je 40 Einheiten liegen einzeln innerhalb einer Obergrenze von 70, wenn jeweils das noch unbeanspruchte Budget zugrunde liegt. Zusammen erfordern sie 80 Einheiten. Dies veranschaulicht, wie lokal gültige Entscheidungen gemeinsam eine Invariante verletzen können (Bailis et al. 2014). Das Modell prüft jeden Vorschlag anhand des nach früheren Commitments verbleibenden Budgets. Eine verteilte Implementierung muss die Verzögerungen und Verfügbarkeitskosten dieser Koordination berücksichtigen. Eine Aufteilung der Kapazität in exklusive Ausgabenrechte könnte den Koordinationsbedarf bei der Zulassung verändern. Um dieses Design zu beurteilen, müssen Übertragungen, Widerrufe und die Eignung für Recovery berücksichtigt werden. Die vorliegenden Ergebnisse erlauben für keines der beiden Designs eine Schätzung von Latenz oder Durchsatz.
Das Pooling von Recovery-Kapazität kann zur Zulassung eines Verlusts führen, den die verfügbaren Instrumente nicht decken können. Zusätzliche Kapazität in einem für diesen Verlust ungeeigneten Instrument kann die Unterdeckung bestehen lassen. Reservierungen und Neubeurteilungen müssen daher festhalten, welche Instrumente welchen Verlust decken können. In den Abläufen mit Live-Kontrollen können spätere Kapazitätsreduktionen die Deckung aller zugelassenen Verluste unmöglich machen. Ein Zulassungsfehler erfordert eine Korrektur des Gates. Verschlechtert sich die Kapazität nach der Zulassung, muss die Bank ausstehende Verpflichtungen neu beurteilen. Sowohl die Auffüllung der Kapazität als auch eine Verringerung der Exposition erfordern eine Befugnis für die jeweilige Handlung.
Wenn jede Anfrage im Hold bleibt, werden ungültige Commitments verhindert, doch die Kundschaft kann ohne Lösung bleiben. Safety und Liveness erfordern daher getrennte Argumente (Alpern and Schneider 1985). Zuständige Rolle, Prüffrist und Eskalationsweg legen fest, wer wann handeln muss. Ein Liveness-Argument müsste zeigen, dass unter den genannten Bedingungen letztlich eine Lösung erreicht wird. In einer Evaluation sollten neben ungültigen Freigaben auch ungelöste Fälle und die Zeit bis zu einem zulässigen Bearbeitungsentscheid erfasst werden.
Die Befragten bewerteten die erwartete Benutzerfreundlichkeit für Mitarbeitende tiefer als den Nutzen und wünschten eine klarere Kommunikation mit der Kundschaft. Automatisierung kann Mitarbeitende für seltene Fehler verantwortlich lassen und ihnen zugleich weniger Gelegenheit bieten, den Umgang damit zu üben (Bainbridge 1983). Die Monitoring-Ungleichung legt das verfügbare Zeitfenster für eine Intervention fest. Ob Mitarbeitende dieses einhalten können, lässt sich nur anhand von Erkennung, Übergabe und Stopp unter Arbeitsbelastung beurteilen. Die Befragung erfasste Erwartungen zum Hold-Szenario, bevor das Autorenteam die betrieblichen Anforderungen präzisierte.
Der Retention-Test prüft, ob der gewählte Bearbeitungsweg, die Beurteilung, der Freigabeentscheid, die endgültige Routing-Kategorie und die Zahlungsreservierung aus gespeicherten Feldern rekonstruierbar sind. Drei werden mit dem Commitment gespeichert, eines mit der Auswahl und eines mit der Beurteilung. Die Zahl der verlorenen Zielfelder folgt deshalb daraus, welche Komponente entfernt wird. Die Hash-Prüfung erkennt Änderungen an den gespeicherten Bytes im Vergleich zum hinterlegten Hashwert. Authentische Erfassung und Beweiswert müssen getrennt überprüft werden. Ein Test der Überprüfbarkeit (Cobbe et al. 2021) könnte anhand der gepaarten Zahlungsverläufe vergleichen, was prüfende Personen aus einem Transaktionslog und aus verknüpften Datensätzen ableiten können. Bewertet würde, ob sie das geltende Mandat und die angewendete Regel identifizieren, zu einer belegten Diagnose gelangen oder korrekt angeben, dass die vorhandenen Nachweise keine Beurteilung der Konformität erlauben.
Die endlichen Versuchsdesigns prüfen ausgewählte Grenzen unter vorgegebenen Mandaten. Ihre 576 gekennzeichneten Auswahlkontexte wiederholen 32 unterschiedliche Verhaltenskombinationen. Die Referenz implementiert die Spezifikation des Forschungsteams mit separat programmierter Entscheidungslogik und vollständiger Aufzählung der Allokationen. Fälle mit fest vorgegebenen Sollwerten ergänzen die Referenz. Das deterministische Ausführungssystem verwendet vorgegebene Antworten zur Nachweislage. Zuverlässigkeit von Sprachmodellen und strategisches Verhalten liegen ausserhalb der Evaluation. Das Versicherungsbeispiel veranschaulicht das Routing. Eine Übertragung der Ergebnisse auf die Schadenregulierung würde explizite Anspruchsregeln und domänenspezifische Eingaben zu Verlusten und Recovery erfordern.
Der simulierte Zustandsübergang endet bei interner Verbuchung und Protokollierung. Ist die Übermittlung nach dem Versand ungewiss, muss der Abgleich klären, ob die Zahlung wirksam wurde, bevor das Institut sie erneut sendet oder die Reservierung aufhebt. Das Verfahren von FedNow für Kundenzahlungen beschreibt einen konkreten Fall: Nach einer Statusantwort ohne Zuordnung kann die absendende Stelle eine pacs.008 mit der ursprünglichen FedNow-Nachrichtenkennung erneut senden (Federal Reserve Banks 2026, sec. 15.1(b)). Die Nachrichtenkennung jedes Versuchs gehört in den Übermittlungsdatensatz, der mit der stabilen internen Anfragekennung der Bank verknüpft ist. Eine Kompensation nach teilweiser Ausführung ist eine eigenständige Operation, wie bei Sagas (Garcia-Molina and Salem 1987). Eine kompensierende Zahlung braucht eine eigene Befugnis und lässt die Historie der ursprünglichen Freigabe bestehen. Ein Test auf Service-Ebene sollte Widerruf, Commitment, Versand und externe Wirkung getrennt beobachten. Während Reservierungen ausstehen, sollte er verzögerte Updates, doppelte Anfragen und verlorene Bestätigungen einbeziehen. Relevante Ergebnisse sind ungültige Commitments, doppelte Wirkungen, vorzeitig aufgehobene Reservierungen und ungelöste Holds. Dauerhafte Protokollierung und authentische Genehmigung erfordern zudem Fehlerszenarien, die ihre jeweiligen Durchsetzungsmechanismen prüfen.
Schlussfolgerung
Unter den genannten Annahmen fester Ressourcen kann die Bank Zahlungen innerhalb gemeinsamer Limiten zulassen und die Realisierbarkeit der Recovery-Deckung erhalten, indem sie jeden Bedarf im selben geordneten Übergang prüft und verbucht. In den endlichen Tests schliesst die Allokation unter Berücksichtigung der Eignung die Fehlzulassungen aus, die durch die Behandlung von Recovery-Kapazität als austauschbar entstehen. Beide Implementierungen erfüllen dieselben Konformitätskriterien. Das gepaarte Zahlungsbeispiel zeigt, warum eine zugelassene Zahlung dennoch ein separates Urteil über den Bearbeitungsweg erfordern kann. Die Retention-Studie zeigt, welche der fünf spezifizierten Tatsachen nach Änderungen am Datensatz verfügbar bleiben. Wie prüfende Personen Fehler diagnostizieren und wie der Zahlungsbetrieb Holds oder ungewisse Übermittlungen auflöst, bedarf weiterer Untersuchungen.
Erklärungen
Kontakt für Korrespondenz. Walter Kurz, Swissi Institute for AI, office@swissi-ai.institute. ORCID: 0009-0006-8045-4775.
Beiträge zur Arbeit. Alle Beteiligten haben gleichermassen zu dieser Arbeit beigetragen.
Finanzierung. Diese Forschung erhielt keine Finanzierung.
Interessenkonflikte. Die Verfassenden erklären, dass keine Interessenkonflikte bestehen.
Verfügbarkeit von Daten und Code. Der Wortlaut der Befragungsfragen, die Skalenanker und die aggregierten Ergebnisse sind in Ergänzungsmaterial S1 enthalten. Das Studienprotokoll, die synthetischen Daten, der Quellcode, die erwarteten Resultate und die vollständigen Berechnungsergebnisse liegen Ergänzungsmaterial S2 bei. Einzelne Befragungsantworten werden nicht weitergegeben.
Einsatz von KI-Tools. According to guidelines. Codex (Astra 6.2) and Claude Code (Fable 5.1) were used to test the Python implementation.
Lizenz. CC BY 4.0